
 ログイン


 通知設定
相次ぐ不正アクセス、どう侵入される? JPCERT/CC、3つの攻撃手法を公表
ASCII.jp / 2026年10月8日 16時0分

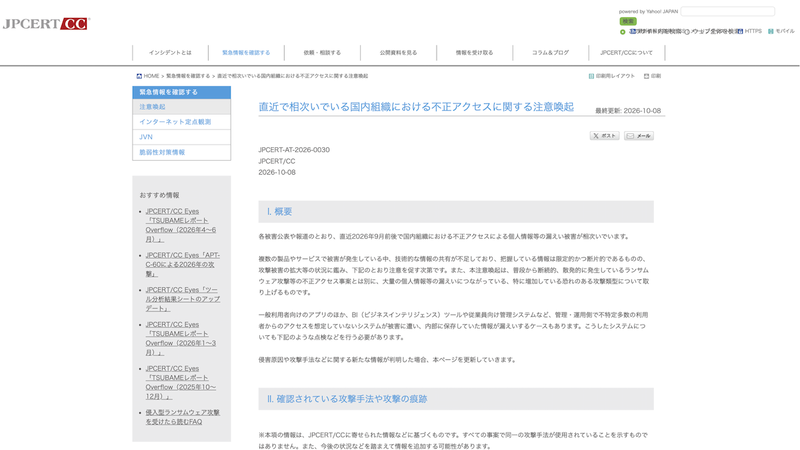
JPCERTコーディネーションセンターは10月8日、2026年9月前後から国内で不正アクセス事案が多発していることを受け、攻撃手法の紹介を含む注意喚起を実施した。
一連の不正アクセス事案では、一般利用者向けアプリのほか、ビジネス向けツールなど不特定多数のアクセスを想定していないシステムが被害を受けるケースも出ている。
同センターが確認済みの攻撃手法は大きくわけて3点だ。
1つ目はソフトウェアの既知の不具合を探し、攻撃を試す手法。一連の攻撃では共通の脆弱性を突くのではなく、標的ごとに脆弱性の有無を調べたり、脆弱性ではない管理不備等を利用したりする形で攻撃を試みている可能性があるという。
2つ目はAPI経由の不正操作。一般公開されているスマートフォンアプリを解析してAPIのエンドポイントやキーを特定する、内部APIを攻撃する、他のシステム侵害で窃取したAPIキーを利用するといった手法だ。
3つ目はMetabaseのSQLインジェクションの脆弱性を悪用する手法。こちらもAPIを不正操作するタイプだが、すでにCVE番号(CVE-2026-72898)が付与され、公開済みの脆弱性を突く点が特徴だ。
同センターは各攻撃手法への対策として、APIへの単位時間あたりのリクエスト件数を制限する、APIトークンに適切な有効期限を設定する、可能ならアクセス元の地域を制限するといった方法を紹介。ビジネス向けツールを含めて、点検を推奨している。


この記事に関連するニュース
-
「Assuredクラウド評価」、昨今のサイバー攻撃被害の増加を受けて緊急セキュリティレポートを公開
PR TIMES / 2026年10月9日 16時45分
-
急増する不正アクセスにJPCERTが注意喚起 寄せられた情報から判明した「攻撃傾向」とは
ITmedia NEWS / 2026年10月9日 10時43分
-
止まらない不正アクセスにAIの影 識者「使われていない方が不自然」 対策はあるのか
ITmedia NEWS / 2026年10月8日 13時14分
-
「チケット流通センター」Androidアプリに脆弱性 最新版にアップデートを
ASCII.jp / 2026年10月6日 14時45分
-
不正アクセスなぜ急増 原因はAIか、それとも…… 専門家の見解は
ITmedia NEWS / 2026年10月6日 10時10分
ランキング
-
1仕事も遊びもシームレスに大活躍のAI搭載スマホ5選【デジタル&AIギア 完全ガイド】
GoodsPressWeb / 2026年10月11日 12時0分
-
2「Google Fitbit Air」はスマートバンドに興味がない人ほど使ったほうが良いと思った話
GoodsPressWeb / 2026年10月11日 20時0分
-
3過激な“ノーコンプラ”番組『電波少年』が題材。SS/PS1『電波少年的ゲーム』で振り返る「90年代テレビの狂気と笑い」【特集】
Game*Spark / 2026年10月11日 20時0分
-
4スマホの「実質価格」高騰の恐れ、iPhone 18 Proは2倍高く? 総務省の残価設定ルール厳格化は“誰のため”か
ITmedia Mobile / 2026年10月10日 6時5分
-
5『鉄拳8』参戦の「範馬 勇次郎」3Dモデル初披露!再現度高すぎる…カンガルー親子「ロジャーJr.」のゲームプレイも
Game*Spark / 2026年10月11日 22時22分
記事ミッション中・・・

記事にリアクションする

記事ミッション中・・・
記事にリアクションする


エラーが発生しました
ページを再読み込みして
ください